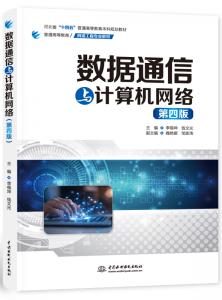
数据通信与计算机网络(第四版)
-
【作 者】主编 季福坤 钱文光
【I S B N 】978-7-5226-4830-9
【责任编辑】王开云
【适用读者群】本专通用
【出版时间】2026-11-12
【开 本】16开
【装帧信息】平装(光膜)
【版 次】第4版第1次印刷
【页 数】324
【千字数】518
【印 张】20.25
【定 价】¥56
【丛 书】普通高等教育网络工程专业教材
【备注信息】
简介
本书特色
前言
章节列表
精彩阅读
下载资源
相关图书
内 容 提 要
本书以计算机网络技术及Internet/Intranet应用发展为依据,以TCP/IP为主线,对计算机网络体系结构中各层次的协议予以分析和描述。全书共8章,主要内容包括:计算机网络概论、物理层、数据链路层、网络层、传输层、应用层、网络安全技术以及新型网络技术等。
本书论述严谨、内容新颖、图文并茂,既注重基本原理和基本概念的阐述,又注重理论联系实际,强调应用技术和实践。另外,各章均配有习题,并以抓取网络数据包进行协议分析为手段,由浅入深,逐步引导读者将理论与网络实际数据流直接联系,使协议分析变得生动而实用。
本书可用作高等学校本科相关专业学生的教材,也可作为计算机网络技术人员及网络管理与维护人员的自学参考书。
本书提供电子教案,读者可以从中国水利水电出版社网站(www.waterpub.com.cn)或万水书苑网站(www.wsbookshow.com)免费下载。
全书内容由浅入深,详细讲解网络安全的基本概念和基本理论。
基础性、科学性、应用性并举,融合当今网络安全的主流技术。
帮助读者掌握网络安全防护的基本技能和方法,保护信息安全。
第四版前言
《数据通信与计算机网络》一书自2004年8月出版以来,得到了许多读者的青睐,许多院校将此书作为教材使用。但随着网络技术的迅猛发展,新技术不断涌现,书中部分内容已显陈旧,为了适应网络技术的发展,作者对本书再次进行了修订。
本书在第三版基础上全面修订,对内容体系与结构框架进行了较大优化,进一步提升逻辑层次与系统性。同时,本书新增多项新技术、新标准与新应用内容,为部分协议补充案例分析与实操讲解,删减过时及不常用的知识点。本次修订旨在强化理论与实践深度融合,更好地满足应用型人才培养的教学需求。
本书仍以网络体系结构为主线,以协议分析为核心内容,重点围绕TCP/IP协议簇展开讲解,本书在阐述协议结构的基础上,结合实际网络传输数据包进行对照分析,帮助读者建立直观认知。书中设置了使用抓包工具进行数据包捕获与分析的实操练习,引导读者由浅入深、层层拆解网络协议。在夯实基础知识后,本书进一步介绍网络编程及基于协议实现数据传输的方法,实现理论知识与工程实践的有机结合。
与第三版相比,本书主要变化如下。
第 1 章计算机网络概论的结构得到优化,新增了“计算机网络的性能”一节,系统性地引入了性能指标与非性能指标,构建了更为完整的网络评价体系;同时,该章扩充了云计算发展历程,融入了5G/F5G、算力网络、AI驱动网络自智、卫星互联网及零信任安全等当代技术主线,并将中国互联网数据及RFC文档数量更新至2026年,提及了IPv6、加密协议、HTTP/3、确定性网络等新兴技术。
第2章物理层对宽带接入技术进行了大幅更新,引入了DOCSIS 3.1/4.0、分布式接入架构(DAA)及光纤深度下移;新增了5G固定无线接入(FWA)内容,并将原有“4G/5G技术”升级为“5G/6G技术”,阐述了5G的三大场景与核心技术。
第3章数据链路层由第三版中的第3、第4章合并而成,并对内容进行了优化整合。在常用的检错纠错码内容中增加了低密度奇偶校验LDPC的简要介绍;对传统以太网组网规格进行了精简;在交换式以太网部分增加了冲突域、广播域介绍;将原万兆以太网更改为万兆以太网和更快的以太网,除对原内容进行重新调整外,增加了 40Gbps、100Gbps、200Gbps、400Gbps、800Gbps 以太网技术介绍;在无线局域网技术内容中增加了主流IEEE 802.11ax、IEEE 802.11be协议的介绍。
第4章网络层由第三版中的第5、第6章和8.5节合并而成,将IPv6一章以及应用层DHCP调整到该章;增加了Internet组管理协议(IGMP)和组播路由协议一节;在下一代网际协议IPv6内容中,更新了IPv6地址接口ID的生成方法以及IPv6地址查看的方法,增加了邻居发现协议(NDP)的介绍。
第5章传输层由第三版中的第7章调整而来,将部分内容进行了优化,更新了端口的分类和实例,拥塞控制部分完善了拥塞控制原理和TCP拥塞控制算法,Socket程序实例由C语言代码改为Python语言代码。
第 6 章应用层由第三版中的第 8 章调整而来,DNS 协议新增了安全扩展(DNSSEC)及有状态DNS、加密DNS等新进展;HTTP补充了HTTPS、HTTP/2及HTTP/3与QUIC;新增了WebSocket协议,并详解其工作原理与保活机制;动态网页技术部分补充了前后端分离、RESTful API、GraphQL、gRPC及CDN;远程登录以SSH全面替代Telnet,文件传输部分新增了FTPS与SFTP的对比分析;删除了网络管理与SNMP一节。
第 7 章网络安全技术由第三版中的第9章调整而来,在拒绝服务攻击中新增了应用层DDoS与反射放大攻击;防火墙类型中引入了下一代防火墙(NGFW)的概念;入侵检测系统部分新增了零信任安全架构与安全访问服务边缘(SASE),使安全体系与时俱进。
第 8 章新型网络技术为新增章节,重点介绍了大二层网络、软件定义网络、网络功能虚拟化、卫星互联网等新型网络技术。
书中带“*”的部分在教学中可作为选讲内容或作为学生课外阅读材料。
本书在内容整体编排上,充分贴合生产、管理与运维一线计算机应用技术人才的知识与能力需求,突出应用导向与实践特色,同时兼顾理论的深度与广度,为读者后续深入研究与持续发展奠定坚实基础。
本书是集体智慧的结晶,编者均为常年使用本书前三版进行教学的一线教师,对书中内容有较深的体会,很多修改思想来源于教学与工程实践。本书由季福坤、钱文光任主编,魏艳娜、邹澎涛任副主编。第1章由季福坤、魏艳娜编写,第2章、第6章、第7章由魏艳娜编写,第3章、第4章(除4.10节)、第8章由钱文光编写,第4.10节和第5章由邹澎涛编写。本次改版由季福坤对内容选择、知识深度把握及描述方法等进行统一协调。书中相当一部分内容保留了第三版的精华。一部分原书作者没有参与此次改版工作,但他们在第三版中的贡献不会由于第四版的出现而磨灭,这里对颜煜、李会民等第三版作者表达深深的谢意。
在第四版的编写过程中,编者参考了大量的相关书籍和资料,吸取了同仁的宝贵经验,在此一并表示谢意。
由于编者水平有限,书中难免存在不当之处,恳请广大读者批评指正。(主编电子邮箱:jifk@nciae.edu.cn,51688046@qq.com)
编 者
2026年3月
第1章 计算机网络概论 1
1.1 计算机网络与Internet 1
1.1.1 计算机网络的产生 1
1.1.2 Internet的发展 2
1.1.3 计算机局域网 4
1.1.4 计算机网络的定义 4
1.2 计算机网络的组成 5
1.2.1 计算机网络硬件 5
1.2.2 计算机网络软件 6
1.3 计算机网络类别 7
1.3.1 按网络的作用范围进行分类 7
1.3.2 按照网络的使用者进行分类 8
1.4 计算机网络的性能 8
1.4.1 计算机网络的性能指标 8
1.4.2 计算机网络的非性能指标 10
1.5 计算机网络体系结构简介 13
1.5.1 网络协议和网络体系结构的概念 13
1.5.2 ISO/OSI参考模型 15
1.5.3 TCP/IP参考模型 19
1.5.4 具有五层协议的参考模型 21
1.6 计算机网络通信原理 21
1.6.1 各层的数据传输单元 21
1.6.2 数据封装和解封装过程 22
1.7 计算机网络协议相关的标准化组织 23
1.7.1 网络协议标准化组织 23
1.7.2 Internet管理机构 25
1.7.3 RFC文档 26
习题1 26
第2章 物理层 28
2.1 物理层概述 28
2.2 数据通信的基本概念 29
2.2.1 数据、信息与信号 29
2.2.2 数据通信系统 30
2.2.3 基本概念和术语 31
2.3 数据通信的基本方式 34
2.3.1 并行传输与串行传输 34
2.3.2 单工、半双工与全双工传输 34
2.3.3 同步传输与异步传输 35
2.3.4 基带传输与频带传输 37
2.4 数据编码技术 37
2.4.1 数字数据用数字信号表示 37
2.4.2 数字数据用模拟信号表示 39
2.4.3 模拟数据用数字信号表示 40
2.5 多路复用技术 42
2.5.1 频分多路复用技术 42
2.5.2 时分多路复用技术 43
2.5.3 波分多路复用技术 45
2.5.4 码分多路复用技术 46
2.6 数据交换方式 47
2.6.1 报文交换 47
2.6.2 分组交换 48
2.6.3 数据交换方式的比较 51
2.7 物理层下的传输介质 52
2.7.1 传输介质的特性 52
2.7.2 有线传输介质 52
2.7.3 无线传输介质 57
2.8 物理层协议举例—EIA RS-232C
接口标准 59
2.9 宽带接入技术 62
2.9.1 ADSL技术 62
2.9.2 HFC技术 62
2.9.3 FTTx技术 63
2.9.4 5G固定无线接入 66
2.10 5G/6G技术 67
2.10.1 第五代移动通信技术(5G) 67
2.10.2 第六代移动通信技术(6G)愿景 68
2.10.3 6G的核心技术方向 68
2.10.4 从5G到6G的演进 69
习题2 69
第3章 数据链路层 70
3.1 数据链路层概述 70
3.1.1 基本概念 70
3.1.2 数据链路层提供的服务及功能 72
3.1.3 差错检验和控制 73
3.1.4 常用的检错纠错码 75
3.2 局域网概述 80
3.2.1 局域网的定义与发展过程 80
3.2.2 局域网的特点 80
3.2.3 局域网的组成 81
3.3 以太网技术 82
3.3.1 以太网概述 82
3.3.2 MAC地址 85
3.3.3 MAC帧结构 86
3.3.4 CSMA/CD介质访问控制协议 87
3.3.5 交换式以太网 89
3.3.6 虚拟局域网 92
3.3.7 高速以太网 96
3.4 Internet的链路层协议 99
3.4.1 PPP层次结构 99
3.4.2 PPP帧格式 99
3.4.3 PPP工作过程 101
3.4.4 PPP身份认证 102
3.4.5 PPPoE 103
3.5 无线局域网技术 106
3.5.1 无线网络概述 106
3.5.2 IEEE 802.11体系结构 106
3.5.3 IEEE 802.11帧结构 110
3.5.4 IEEE 802.11 MAC层协议 111
3.5.5 IEEE 802.11无线网络漫游 116
3.5.6 IEEE 802.11网络安全 118
习题3 119
第4章 网络层 120
4.1 网络层概述 120
4.1.1 网络层提供的服务 121
4.1.2 网络层的功能 123
4.2 网际协议IP 123
4.2.1 IP版本 124
4.2.2 IP特点 125
4.3 IPv4地址 125
4.3.1 IP地址基本概念 125
4.3.2 标准分类IP地址 127
4.3.3 子网划分 130
4.3.4 无类别域间路由(CIDR) 134
4.4 IP数据报 137
4.4.1 IP数据报的格式 137
4.4.2 IP数据报各字段的意义 137
4.4.3 IP数据报分析 139
4.5 地址解析协议ARP 141
4.5.1 ARP工作原理 141
4.5.2 ARP报文格式 142
4.5.3 ARP数据包分析 143
4.6 动态主机配置协议DHCP 145
4.6.1 概述 145
4.6.2 工作原理 145
4.7 路由选择机制 148
4.7.1 IP路由概述 148
4.7.2 IP路由原理 149
4.7.3 静态路由 153
4.7.4 动态路由 154
4.7.5 动态路由协议的分类 154
4.8 Internet路由选择协议 156
4.8.1 路由信息协议(RIP) 156
4.8.2 开放最短路径优先协议(OSPF) 160
4.8.3 边界网关协议(BGP) 164
4.9 网络地址转换(NAT) 166
4.10 下一代网际协议IPv6 168
4.10.1 IPv6概述 168
4.10.2 IPv6地址 170
4.10.3 IPv6数据报格式 177
4.10.4 IPv6扩展首部 179
4.10.5 邻居发现协议NDP 181
4.10.6 过渡技术 182
*4.11 多协议标签交换(MPLS) 184
4.11.1 MPLS概述 184
4.11.2 MPLS网络组成 185
4.11.3 MPLS标签 185
4.11.4 MPLS标签分配 186
4.11.5 MPLS转发实现 188
*4.12 网际控制报文协议(ICMP) 190
4.12.1 ICMP报文格式 190
4.12.2 常见应用 192
*4.13 Internet组管理协议(IGMP)和组播
路由协议 194
4.13.1 组播概述 194
4.13.2 组播服务模型 194
4.13.3 Internet组管理协议IGMP 195
4.13.4 组播路由协议 197
习题4 200
第5章 传输层 203
5.1 传输层概述 203
5.1.1 传输层简介 203
5.1.2 提供给高层的服务 204
5.1.3 传输层要素 205
5.1.4 TCP/IP协议栈的传输层 207
5.1.5 端口 208
5.2 传输控制协议(TCP) 212
5.2.1 TCP的主要特点 212
5.2.2 可靠传输的工作原理 213
5.2.3 TCP的报文格式 216
5.2.4 TCP的传输连接管理 222
5.2.5 TCP的编号与确认 226
5.2.6 TCP流量控制 227
5.2.7 TCP拥塞控制 229
5.2.8 显式拥塞指示 235
5.2.9 TCP的差错控制 237
5.2.10 TCP的定时机制 239
5.3 一个Socket程序实例 241
5.4 用户数据报协议(UDP) 245
5.4.1 UDP数据报的格式 245
5.4.2 UDP的工作原理 247
习题5 247
第6章 应用层 249
6.1 应用层协议概述 249
6.2 域名系统(DNS) 250
6.2.1 域名 250
6.2.2 域名系统详解 251
6.2.3 DNS报文格式 254
6.2.4 DNS安全扩展(DNSSEC) 257
6.2.5 DNS技术新进展 257
6.3 万维网(WWW) 258
6.3.1 概述 258
6.3.2 超文本传输协议(HTTP) 259
6.3.3 WebSocket协议 263
6.3.4 浏览器 264
6.3.5 超文本标记语言(HTML) 265
6.3.6 动态网页技术 267
6.4 远程登录(SSH) 269
6.4.1 概述 269
6.4.2 SSH体系结构 270
6.4.3 SSH工作过程 270
6.4.4 SSH主要功能 270
6.4.5 SSH版本 271
6.4.6 SSH示例 271
6.5 安全文件传输(FTPS/SFTP) 271
6.5.1 文件传输协议(FTP)概述 271
6.5.2 FTPS(FTP over SSL/TLS) 272
6.5.3 SFTP(SSH File Transfer Protocol) 273
6.5.4 FTPS与SFTP的对比 275
6.5.5 其他文件传输方案 275
习题6 276
第7章 网络安全技术 277
7.1 概述 277
7.1.1 Internet安全隐患的主要体现 277
7.1.2 网络攻击的一般步骤 278
7.2 常见的攻击技术 279
7.2.1 扫描技术 279
7.2.2 网络监听 282
7.2.3 拒绝服务攻击 283
7.3 数据加密 286
7.3.1 加密与解密 286
7.3.2 算法类型 286
7.3.3 Hash函数 287
7.3.4 数据完整性验证 288
7.3.5 数字签名 288
7.4 防火墙技术 289
7.4.1 防火墙技术概述 289
7.4.2 防火墙的类型 291
7.4.3 防火墙的结构 292
7.5 入侵检测系统 294
7.5.1 概述 294
7.5.2 入侵检测系统的类型 294
7.5.3 入侵检测系统的构成 295
7.5.4 零信任安全架构 296
7.5.5 云安全与安全访问服务边缘
(SASE) 297
习题7 297
第8章 新型网络技术 298
8.1 数据中心网络 298
8.1.1 数据中心网络的核心构成 298
8.1.2 数据中心网络的特点 299
8.1.3 数据中心网络架构发展历程 299
8.2 大二层网络 300
8.2.1 大二层网络产生的背景 300
8.2.2 大二层网络架构 301
8.2.3 大二层网络关键技术 302
8.3 软件定义网络(SDN) 304
8.3.1 SDN核心定义与本质 304
8.3.2 SDN技术体系:三层架构与核心
组件 305
8.3.3 SDN核心技术与协议栈 307
8.4 网络功能虚拟化(NFV) 308
8.4.1 NFV产生的背景 308
8.4.2 NFV的定义 308
8.4.3 NFV体系架构及核心技术 308
8.4.4 NFV与SDN的关系 310
8.5 卫星互联网 311
8.5.1 现状分析 311
8.5.2 核心架构 312
8.5.3 关键技术 312
习题8 313
参考文献 314
- 师法自然:仿生学的奇妙世界 [陈定方 梅杰 丁汉院士智能制造]
- DeepSeek Harness实战:从零构建插件化AI工坊 [姜汉龙 邓川子 编著]
- 四川安宁河流域地质灾害时空分布及防灾减灾 [钱利军 欧莉华 李国新 著]
- 网络规划设计师5天修炼(第三版) [朱小平 施 游 编著]
- 大学体育与健康 [主编 邓华荣 杨柳青 邱峰]
- AIGC+短视频创作与运营 [主编 何天龙 梁奕文̳]
- AI公文写作:规范为体 AI为用 [蔡昌艳 编著]
- WorkBuddy智能工作流:把办公工具变成你的赚钱能力 [何伟 韩旭 编著]
- MySQL数据库应用教程 [陈雪娟 叶利丽 范红霞]
- 软考论文高分特训与范文10篇—网络规划设计师(适配第三版考纲) [施游 朱小平 编著]
- 人工智能基础与应用(活页式) [赵金考 李瑛 禹晨 王宏斌]
- “五小工”劳动技能培训教程(第二版) [张希跃 王其梁]
- 武术 [李福良 王红卫 王少宁]
- 不算太准的人类:AI时代的生存美学 [张昆玮 著]
- 单片机应用技术与Proteus仿真—基于IAP15W4K58S4 [胡燕清 葛建新 杨黎]
- 全媒体编辑实战(基于AI) [杨秋梅]
- WorkBuddy提效手册:AI 办公与智能工作流实战指南 [何伟 韩旭 编著]
- 无人机结构与系统 [主编 蒋小波]
- 用英语讲中国建筑文化 [韩松 吕静 赵妍 齐媛媛等 编]
- 电路分析基础实验教程 [主编 张玲玉 李德庆 李凤霞 ]
- Ansys Workbench热学仿真指南与实例详解(流固热电耦合Mechanical+Fluent) [周艺 编著]
- 数据库技术与应用(SQL Server) [主编 沙有闯 朱小娟]
- 网络规划设计师备考一本通(适配第3版考纲) [夏杰 编著]
- 八秩芳华 敦品致远——北方工业大学建校80周年征文集 [北方工业大学 编]
- 大学生素质拓展指导 [郭亮]
- 移动通信全网建设技术与应用 [主编 向宁 张琦 李智]
- 大模型通识 [张成文 著]
- 信息技术与人工智能实训 [主编 彭冬梅]
- 信息技术与人工智能 [主编 罗茜]
- 爆笑学英语:句句有梗的英文段子 [丁睿 编著]